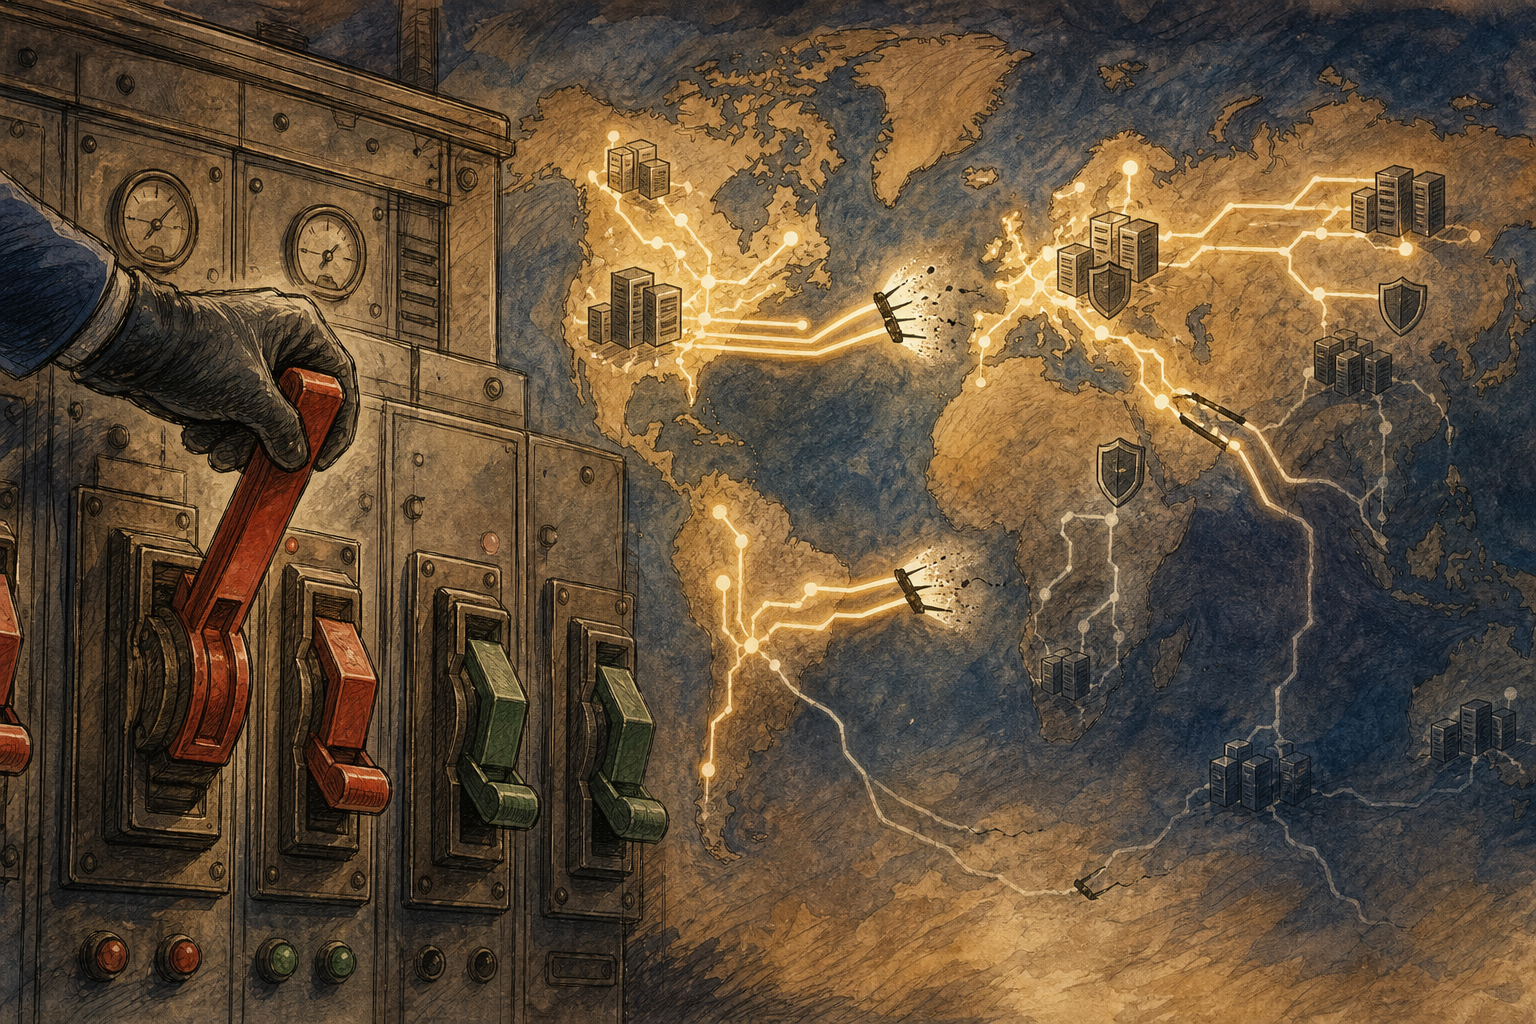
프런티어 AI 모델 접근권이 국가 안보와 산업 인프라로 변모하는 지정학적 지도

프런티어 모델 접근권은 제품 기능이 아니라 지정학적 인프라가 된다

개요 2026년 6월, 사흘 사이에 세 가지 사건이 겹쳤습니다. Anthropic이 자사의 Fable 5와 Mythos 5를 내렸고, NSA는 작전에 쓰던 Mythos를 잃었으며, OpenAI는 GPT-5.5-Cyber를 30곳의 보안 벤더에게 푸는 Daybreak 사이버 파트너 프로그램을 정식 출범시켰습니다. 이 셋을 따로 보면 평범한 기업 뉴스지만, 함께 놓고 보면 같은 신호가 잡힙니다. 프런티어 모델 접근권이 더 이상 클릭 한 번이면 풀리는 API 사용권이 아니라는 것입니다. 이제는 국가가 끄고 켜며, 정부 작전이 기대고, 벤더 생태계가 줄을 서서 받는 산업 인프라가 됐습니다. ...
2026년 6월 24일 · 6 분 · 1235 단어 · TechLLM
벤더 콘솔 안에 GPT-5.5 모델이 박혀 보안 이벤트를 자동으로 분류하는 장면

OpenAI, 사이버 벤더 30곳에 GPT-5.5 푼다 — Daybreak Cyber Partner Program 출범

OpenAI가 사이버보안 업계에 GPT-5.5의 문을 활짝 열었습니다. 2026년 6월 22일(현지시간) 발표된 **‘Daybreak Cyber Partner Program’**을 통해 보안 벤더 19곳과 글로벌 SI 8곳 등 약 30개 파트너가 자사 제품과 서비스에 GPT-5.5를 직접 탑재할 수 있게 됐습니다. 그동안 OpenAI는 GPT-5.5의 사이버 기능을 벤더 ‘내부 테스트’ 용도로만 풀어 왔습니다. 이번 결정은 의미가 다릅니다. 고객사가 매일 들여다보는 SIEM·EDR·관제 콘솔 안에서 GPT-5.5가 직접 돌아가는 시대가 열린 셈입니다. ...

2026년 6월 23일 · 4 분 · 715 단어 · TechLLM
AI 공격 속도와 기업 대응 시간 격차를 표현한 핸드드로잉 스타일 일러스트

AI가 기업 보안 대응 시간을 붕괴시키고 있다 — 대부분의 보안팀은 아직 준비 안 됐다

개요 AI가 사이버 공격의 속도를 바꾸고 있다. 취약점이 발견되고 실제 공격이 실행되기까지 걸리던 시간이 급격히 줄어들고 있다. 반면 기업 보안팀의 대응 구조는 여전히 인간 속도로 설계되어 있다. SentinelOne 인도 법인 대표 Diwakar Dayal은 단언했다. “AI 기반 SOC는 조만간 경쟁 우위가 아니라 사업 운영의 필수 조건이 될 것이다.” ...

2026년 5월 27일 · 3 분 · 565 단어 · TechLLM
AI가 코드 취약점을 탐지하는 핸드드로잉 스타일 일러스트

글래스윙 첫 성과 — Claude Mythos Preview, 한 달 만에 치명적 취약점 1만 개 탐지

개요 Anthropic이 지난 달 출범한 Project Glasswing의 첫 번째 성과 보고서가 공개됐다. Claude Mythos Preview를 활용해 50개 파트너사, 그리고 Anthropic 자체적으로 1,000개 이상의 오픈소스 프로젝트를 스캔한 결과 한 달 만에 고위험 취약점 1만 개 이상을 발견했다. 취약점을 찾는 속도는 10배 이상 빨라졌지만, 이제 진짜 문제는 그것을 수정하는 속도다. ...

2026년 5월 26일 · 3 분 · 517 단어 · TechLLM
AI 보안 실시간 대응

AI 보안은 실시간으로 풀어야 한다 — 구글도 마찬가지

개요 AI가 기업 시스템 깊숙이 침투하면서 보안의 판이 완전히 바뀌고 있다. 구글 클라우드 COO 프란시스 드 수자(Francis de Souza)는 최근 인터뷰에서 “AI 전략에는 반드시 데이터 전략과 보안 전략이 함께 가야 한다"고 강조했다. 그런데 아이러니하게도, 이 조언을 꺼낸 구글 자신이 API 키 취약점 문제로 개발자들에게 수천만 원짜리 청구서를 날리는 상황이 벌어졌다. 조언과 현실의 간극 — 지금 AI 보안의 풍경이다. ...

2026년 5월 25일 · 4 분 · 714 단어 · TechLLM