출처: TechLLM
문서유형: 릴리스 해설
#openclaw #릴리스노트 #보안패치 #gptimage2 #AI봇 #Slack #브라우저자동화 #이미지생성
핵심 요약
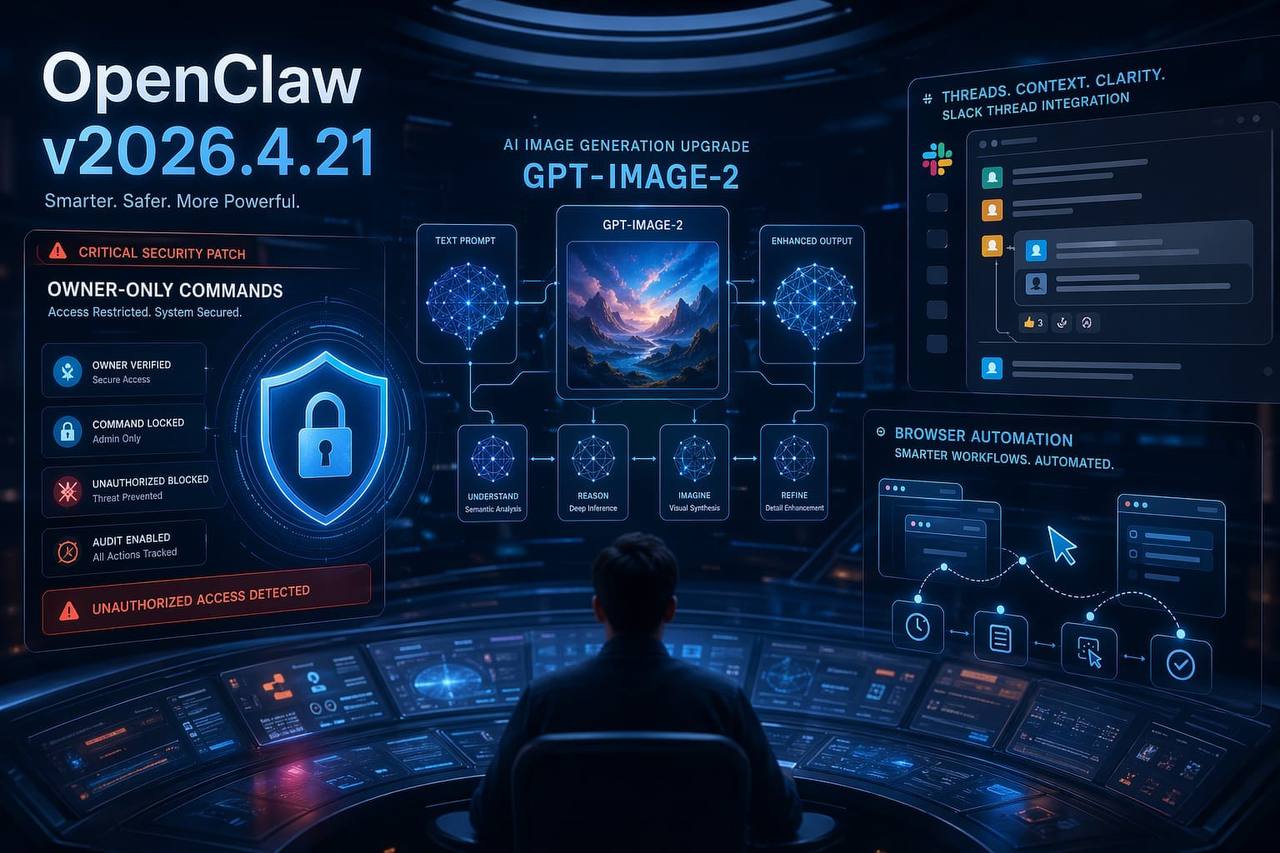
openclaw v2026.4.21은 enforceOwnerForCommands 관련 보안 허점을 막고, 이미지 생성 기본값을 gpt-image-2로 전환한 업데이트다. 여기에 Slack 스레드 유지, 브라우저 접근성 ref 처리 개선, doctor 의존성 복구, npm 경고 노이즈 축소까지 포함돼 있어 실무 운영자 입장에서는 꽤 챙겨볼 만한 릴리스다.
이번 업데이트에서 가장 먼저 봐야 할 건 이미지 생성이 아니라 보안 쪽입니다.
enforceOwnerForCommands=true로 오너 전용 명령을 잠가뒀다면, 특정 조건에서는 그 잠금이 완전히 믿을 만한 상태가 아니었습니다. commands.ownerAllowFrom을 따로 설정하지 않았고, 채널 allowFrom이 와일드카드(*)이거나 오너 후보 목록이 비어 있으면, 오너가 아닌 발신자도 오너 전용 명령에 도달할 수 있는 우회 경로가 있었습니다.
문제의 핵심은 폴백 해석 방식이었습니다. 쉽게 말하면 “오너 후보가 없으면 막는 쪽"이 아니라 “오너 후보가 없으면 통과시키는 쪽"으로 기울어져 있었던 겁니다.
이번 패치 이후에는 기준이 훨씬 명확해졌습니다. 실제 오너 후보와 일치하거나 내부 operator.admin에 해당하는 경우만 오너 명령이 허용됩니다. 와일드카드 채널이나 빈 후보 목록은 더 이상 우회 경로가 되지 않습니다.
공개 봇, 멀티테넌트 환경, 혹은 여러 채널을 섞어 쓰는 운영자라면 이 항목 하나만으로도 빠르게 올릴 이유가 충분합니다. 이 수정에는 @drobison00의 기여가 반영됐습니다.
이미지 생성은 이제 gpt-image-2가 기본값이다
이미지 생성 쪽도 체감 변화가 있습니다. openclaw에 번들된 이미지 생성 프로바이더 기본값이 gpt-image-2로 올라갔고, 라이브 미디어 스모크 테스트도 같은 기준으로 바뀌었습니다.
먼저 짚고 갈 점이 있습니다. 2K, 4K 해상도 힌트가 추가됐다고 해서 당장 모든 UI에서 바로 그 옵션이 노출되는 단계는 아닙니다. 지금은 문서와 툴 메타데이터가 먼저 업데이트된 쪽에 가깝습니다.
그럼에도 실무적으로는 의미가 분명합니다. 별도 설정 없이 이미지 생성 기능을 사용하던 환경이라면, 앞으로 기본 결과물이 gpt-image-2 기준으로 생성됩니다. 품질이나 해상도 선택지 측면에서는 반가운 변화지만, 기존 프롬프트나 이미지 워크플로우에서 출력 스타일이 조금 달라질 수 있다는 점은 체크하는 편이 좋습니다.
같이 들어간 로그 개선도 꽤 실용적입니다. 이제 이미지 생성에서 어떤 프로바이더나 모델이 실패하면, 자동 폴백 전에 warn 레벨 로그가 먼저 남습니다. 이전에는 뒤에서 다른 프로바이더로 넘어가 버리면 OpenAI 쪽 실패가 로그상 잘 안 보이는 경우가 있었는데, 이제는 실패 원인을 더 빨리 추적할 수 있습니다.
Slack 스레드가 의도한 곳에 남는다
Slack을 쓰는 팀이라면 threadTs 수정도 반갑습니다. 런타임에서 특정 스레드로 보내려고 했는데, 스레드 앨리어스가 유지되지 않아 메시지가 엉뚱한 위치로 가는 문제가 있었고, 이번에 그 부분이 고쳐졌습니다.
이제 threadTs를 넘겨 스레드 맥락을 지정하면, 런타임 아웃바운드 발송도 해당 스레드 안에 정확히 머뭅니다. 워크플로우 알림, 봇 응답, 운영 자동화처럼 같은 대화 흐름 안에 남는 것이 중요한 팀이라면 체감이 있을 수정입니다. 이 부분은 @bek91의 기여입니다.
브라우저 자동화는 잘못된 ref를 오래 기다리지 않는다
브라우저 액션에서 ax1, ax2 같은 접근성 ref가 잘못 들어왔을 때, 예전에는 액션 타임아웃이 끝날 때까지 기다렸다가 에러가 났습니다. 이제는 그런 잘못된 ref를 즉시 거부합니다.
이 변화는 화려하진 않지만 디버깅 루프를 꽤 줄여줍니다. 브라우저 자동화나 테스트 시나리오를 자주 돌리는 환경이라면, “왜 이렇게 오래 멈춰 있지?” 하는 시간을 줄이는 쪽에 가깝습니다. 이 수정은 @Patrick-Erichsen이 기여했습니다.
운영 인프라도 조금 더 매끄러워졌다
패키지 설치 환경에서 doctor가 채널이나 프로바이더 의존성 누락을 발견했을 때, 이제는 코어 전체를 건드리지 않고도 필요한 런타임 의존성만 복구할 수 있게 됐습니다. 배포 환경에서 의존성이 꼬였을 때 복구 동선이 조금 더 현실적으로 바뀐 셈입니다.
npm 쪽도 자잘하지만 반가운 변화가 있습니다. 특정 런타임 의존성 체인 때문에 계속 보이던 deprecated 경고 노이즈를 줄이도록 overrides가 보강됐습니다. 기능 변화라기보다는 설치 로그와 운영 경험을 덜 지저분하게 만드는 수정에 가깝습니다. 이 부분은 @vincentkoc의 기여입니다.
업그레이드 권장
이번 릴리스는 단순한 소소한 버그 픽스 묶음이라기보다, 보안 패치 하나와 운영 품질 개선 몇 가지가 같이 들어간 업데이트로 보는 게 맞습니다.
특히 enforceOwnerForCommands를 쓰는 환경이라면 우선순위를 높게 두는 편이 좋습니다. 이미지 생성 파이프라인을 쓰고 있다면 gpt-image-2 전환 뒤 결과물이 어떻게 달라지는지도 테스트 환경에서 한 번 확인해보는 걸 권합니다.