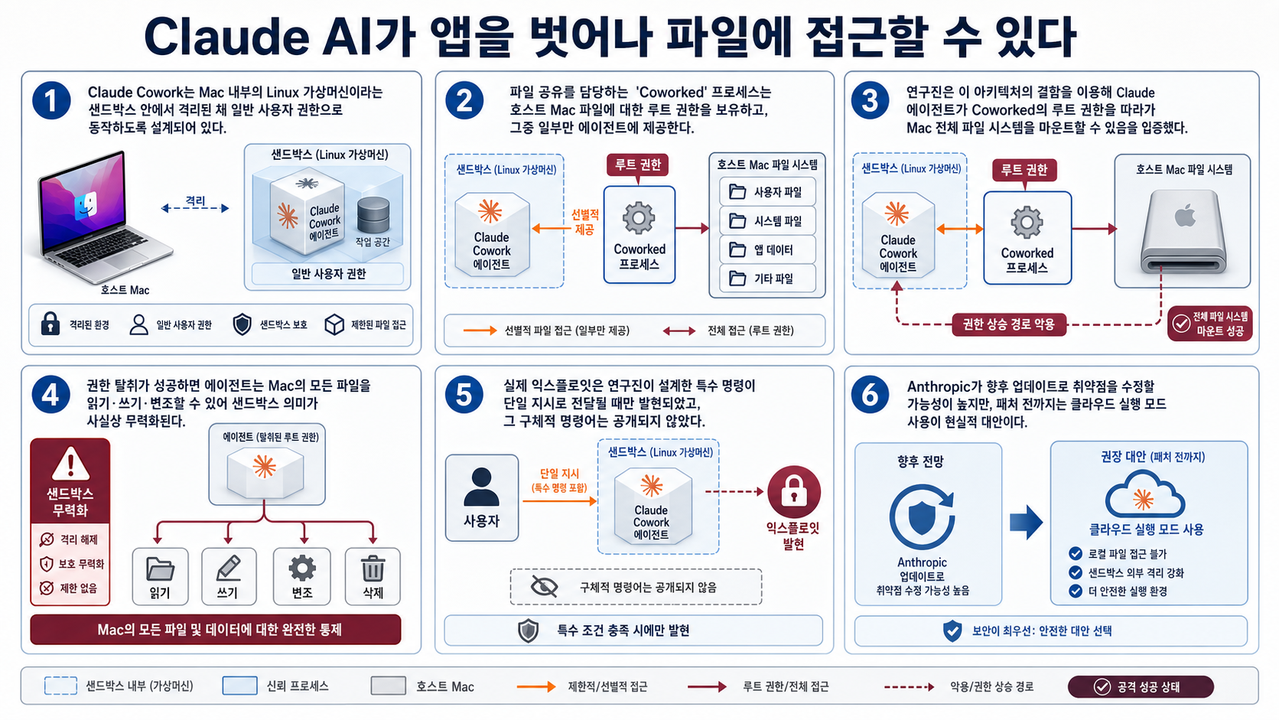
Claude Cowork의 Mac용 로컬 에이전트는 특수한 단일 명령으로 샌드박스 밖 파일에 접근할 수 있음이 시연됐다.
이 문제의 핵심은 에이전트 본체가 아니라 파일 공유를 맡은 Coworked 프로세스다. Claude Cowork는 Mac 안의 Linux 가상머신에서 일반 사용자 권한으로 실행되지만, Coworked는 호스트 Mac 파일을 골라 넘기기 위해 루트 권한을 가진다. 연구진은 이 구조의 결함을 이용해 에이전트가 루트 권한을 얻고 Mac 전체 파일 시스템을 마운트할 수 있음을 보였다. 다만 공개된 내용 기준으로는 특수한 단일 명령이 필요하므로, 무작위 사용자가 즉시 같은 방식으로 공격받는 상황으로 단정하면 안 된다.
한눈에 보기
- Claude Cowork는 Mac 안의 Linux 가상머신에서 일반 사용자 권한으로 동작하도록 설계됐다.
- Coworked 프로세스는 호스트 Mac 파일을 공유하기 위해 루트 권한을 보유한다.
- 연구진은 특수한 단일 명령으로 에이전트가 루트 권한을 따라가 전체 파일 시스템을 마운트할 수 있음을 보였다.
- 성공 시 에이전트는 Mac의 파일을 읽기 쓰기 변조할 수 있어 샌드박스 격리가 무력화된다.
- 단기 대응은 로컬 실행 대신 Cloud 실행 모드를 쓰고 민감 폴더 접근을 줄이는 것이다.
문제의 핵심 구조
Claude Cowork는 로컬 Mac에서 AI 에이전트를 실행하는 방식이다. 겉으로는 앱 안에서만 일하는 것처럼 보이지만, 실제 구조는 Mac 내부의 Linux 가상머신 위에서 에이전트가 움직이는 형태다.
샌드박스는 프로그램을 제한된 공간에 가둬 파일과 권한 접근을 줄이는 격리 장치다. 이 설계에서 Claude 에이전트는 기본적으로 일반 사용자 권한만 갖도록 되어 있어, 원칙대로라면 Mac 전체 파일을 마음대로 볼 수 없어야 한다.
문제는 파일 공유를 위해 별도 고권한 프로세스가 필요하다는 점이다. Coworked는 호스트 Mac의 파일을 골라 에이전트에게 전달하는 역할을 하며, 이 과정에서 루트 권한을 가진다.
루트 권한은 운영체제에서 가장 높은 관리자 권한이다. 에이전트가 직접 루트로 실행되지 않더라도, 루트 권한을 가진 중간 프로세스와 연결되는 순간 권한 상승 경로가 생긴다.
| 구성 요소 | 의도된 권한 | 실제 위험 |
|---|---|---|
| Claude 에이전트 | 일반 사용자 권한 | 단독으로는 제한적 접근 |
| Linux 가상머신 | 격리된 실행 공간 | 파일 공유 경로가 있으면 경계가 약해짐 |
| Coworked 프로세스 | 루트 권한 | 호스트 파일 접근 권한이 집중됨 |
| 호스트 Mac 파일 시스템 | 사용자 데이터 보관 | 마운트되면 전체 읽기 쓰기 위험 |
Coworked 권한 사다리
이번 사례에서 중요한 지점은 AI 모델이 갑자기 운영체제 취약점을 스스로 찾아냈다는 이야기가 아니다. 연구진이 문제 삼은 것은 에이전트와 Coworked 사이의 파일 공유 메커니즘이다.
Coworked는 에이전트에게 필요한 파일만 넘겨야 한다. 그런데 이 공유 경로에 결함이 있으면, 에이전트가 허용된 파일만 받는 대신 Coworked가 가진 더 넓은 권한을 따라갈 수 있다.
권한 탈취는 낮은 권한의 프로그램이 더 높은 권한을 얻는 공격이다. 이 경우 낮은 권한의 에이전트가 고권한 Coworked를 거쳐 Mac 전체 파일 시스템을 마운트할 수 있다는 점이 핵심이다.
마운트는 운영체제 안에서 특정 저장 공간을 접근 가능한 경로로 연결하는 작업이다. Mac 전체 파일 시스템이 에이전트 쪽에 마운트되면, 샌드박스 안에 있던 에이전트가 사실상 샌드박스 밖 파일을 다루게 된다.
단일 명령 조건
공개된 설명에서 공격은 연구진이 설계한 특수한 단일 명령으로 발현됐다. 구체적인 명령어는 공개되지 않았고, 영상 요약 기준으로는 일반 사용자가 아무 행동 없이 자동으로 감염되는 시나리오는 제시되지 않았다.
이 조건은 위험을 낮추는 요소이지만, 위험을 없애는 요소는 아니다. AI 에이전트는 사용자 명령, 문서 내용, 작업 파일, 외부 텍스트를 읽고 실행 계획에 반영할 수 있기 때문이다.
프롬프트 인젝션은 외부 문서나 입력 안에 숨은 지시가 AI의 행동을 바꾸는 공격 방식이다. Cowork 같은 로컬 에이전트에서는 프롬프트 인젝션이 단순한 답변 왜곡을 넘어 파일 작업으로 이어질 수 있다.
따라서 이번 사례는 명령어 하나가 공개됐는지보다 구조가 더 중요하다. 파일 공유 프로세스가 루트 권한을 갖고 있고, 에이전트가 그 경로를 건드릴 수 있다면 같은 계열의 변형 공격을 계속 점검해야 한다.
로컬 실행과 Cloud 실행
자료가 제시한 단기 대응은 로컬 처리 대신 Cloud 실행 모드를 사용하는 것이다. 로컬 실행은 Mac 파일 시스템과 더 가까운 곳에서 작업하므로, 샌드박스 결함이 생겼을 때 사용자의 실제 파일이 바로 노출될 수 있다.
Cloud 실행 모드는 작업이 사용자의 Mac 내부에서 직접 처리되지 않는 방식이다. 이 방식이 모든 보안 문제를 없애지는 않지만, 적어도 로컬 파일 시스템 전체가 에이전트에게 마운트되는 위험 표면은 줄인다.
비교하면 판단 기준이 분명해진다.
| 실행 방식 | 파일 접근 위치 | 이번 취약점 관점의 차이 |
|---|---|---|
| 로컬 실행 | 사용자 Mac 내부 | Coworked와 호스트 파일 공유 경로가 직접 위험해짐 |
| Cloud 실행 | 원격 실행 환경 | Mac 전체 파일 시스템 마운트 위험을 줄임 |
업무에 이미 Claude Cowork를 쓰고 있다면 설정에서 실행 모드를 확인해야 한다. 민감한 파일을 다루는 계정일수록 로컬 실행은 단발성 작업으로 제한하고, 기본값은 Cloud 실행 쪽으로 두는 편이 낫다.
에이전트 파일 정책
AI 에이전트 보안은 모델 성능 문제가 아니라 권한 설계 문제다. 에이전트가 어떤 파일을 볼 수 있고, 어떤 경로에 쓸 수 있으며, 어떤 프로세스와 통신할 수 있는지가 실제 피해 범위를 결정한다.
가장 먼저 해야 할 일은 접근 가능한 폴더를 줄이는 것이다. Obsidian vault, 업무 문서, 인증 키, 고객 데이터처럼 민감도가 높은 파일은 에이전트의 기본 작업 디렉터리 밖에 두는 편이 안전하다.
화이트리스트는 허용할 대상만 명시하고 나머지는 막는 접근 제어 방식이다. AI 에이전트에는 전체 홈 디렉터리를 열어 주는 방식보다 작업 폴더 하나를 화이트리스트로 지정하는 방식이 더 적합하다.
실무 점검 항목은 단순해야 오래 간다.
- 에이전트 기본 작업 폴더를 별도로 만든다.
- 민감 파일은 기본 작업 폴더 밖에 둔다.
- 매 세션마다 필요한 경로만 명시한다.
- Mac 파일 권한에서 주요 문서 폴더의 공유 범위를 줄인다.
- 가능하면 에이전트 전용 사용자 계정을 만든다.
패치 전 점검 기준
근본 해결은 Anthropic의 업데이트가 필요하다. 사용자가 로컬에서 할 수 있는 대응은 권한 노출을 줄이는 수준이며, Coworked의 내부 공유 결함 자체를 고칠 수는 없다.
그렇다고 패치만 기다리면 안 된다. 로컬 에이전트는 파일을 읽고 쓰는 능력 때문에 생산성이 높지만, 같은 이유로 보안 사고의 피해 범위도 커진다.
패치 전에는 다음 기준으로 사용 여부를 나누는 편이 현실적이다.
| 작업 유형 | 권장 방식 | 이유 |
|---|---|---|
| 공개 코드 검토 | 제한된 로컬 실행 가능 | 노출되어도 피해가 작은 파일만 포함 |
| 개인 문서 정리 | Cloud 실행 우선 | 홈 디렉터리 노출 위험을 줄여야 함 |
| 회사 자료 처리 | 전용 계정과 제한 폴더 | 고객 데이터와 인증 정보 분리 필요 |
| 인증 키 포함 작업 | 로컬 실행 회피 | 읽기 한 번으로도 피해가 발생 가능 |
공식 릴리스 노트와 보안 권고도 확인해야 한다. Cowork 관련 패치가 나오면 단순히 앱을 업데이트하는 데서 끝내지 말고, 실행 모드 기본값과 파일 접근 권한이 바뀌었는지 함께 봐야 한다.
그래서 무엇이 달라지나
이번 사례는 AI 에이전트의 보안 검토 기준을 바꾼다. 앞으로는 샌드박스가 있다는 설명만으로 충분하지 않고, 샌드박스와 호스트 파일을 이어 주는 중간 프로세스의 권한까지 확인해야 한다.
개인 사용자는 로컬 에이전트에게 홈 디렉터리 전체를 맡기는 습관을 줄여야 한다. 업무 사용자는 에이전트 전용 계정, 전용 작업 폴더, 민감 데이터 분리 정책을 기본 운영 규칙으로 넣어야 한다.
추측을 분리해 말하면, 같은 구조의 변형 공격은 앞으로도 나올 가능성이 있다. 근거는 이번 사례처럼 AI 에이전트가 파일 공유와 자동 실행을 동시에 다루는 제품 구조가 늘고 있기 때문이다.
다만 현재 공개된 자료만으로는 일반 사용자 대상 대규모 공격이 있었다고 말할 수 없다. 확인된 사실은 특수한 단일 명령으로 샌드박스 경계를 넘어설 수 있음을 연구진이 입증했다는 점이다.
정리
Claude Cowork 사례의 본질은 AI가 똑똑해서 위험한 것이 아니라, 로컬 파일을 다루기 위해 붙인 고권한 공유 프로세스가 공격 경로가 될 수 있다는 점이다. 패치 전에는 Cloud 실행 모드와 제한된 작업 폴더가 가장 현실적인 대응이다. 로컬 AI 에이전트를 도입할 때는 모델보다 먼저 파일 권한표를 설계해야 한다.
원문 출처
원문: 영상 원문 보기 — SAMTIME, “Claude AI Can Escape its App & Access Your Files”