개요
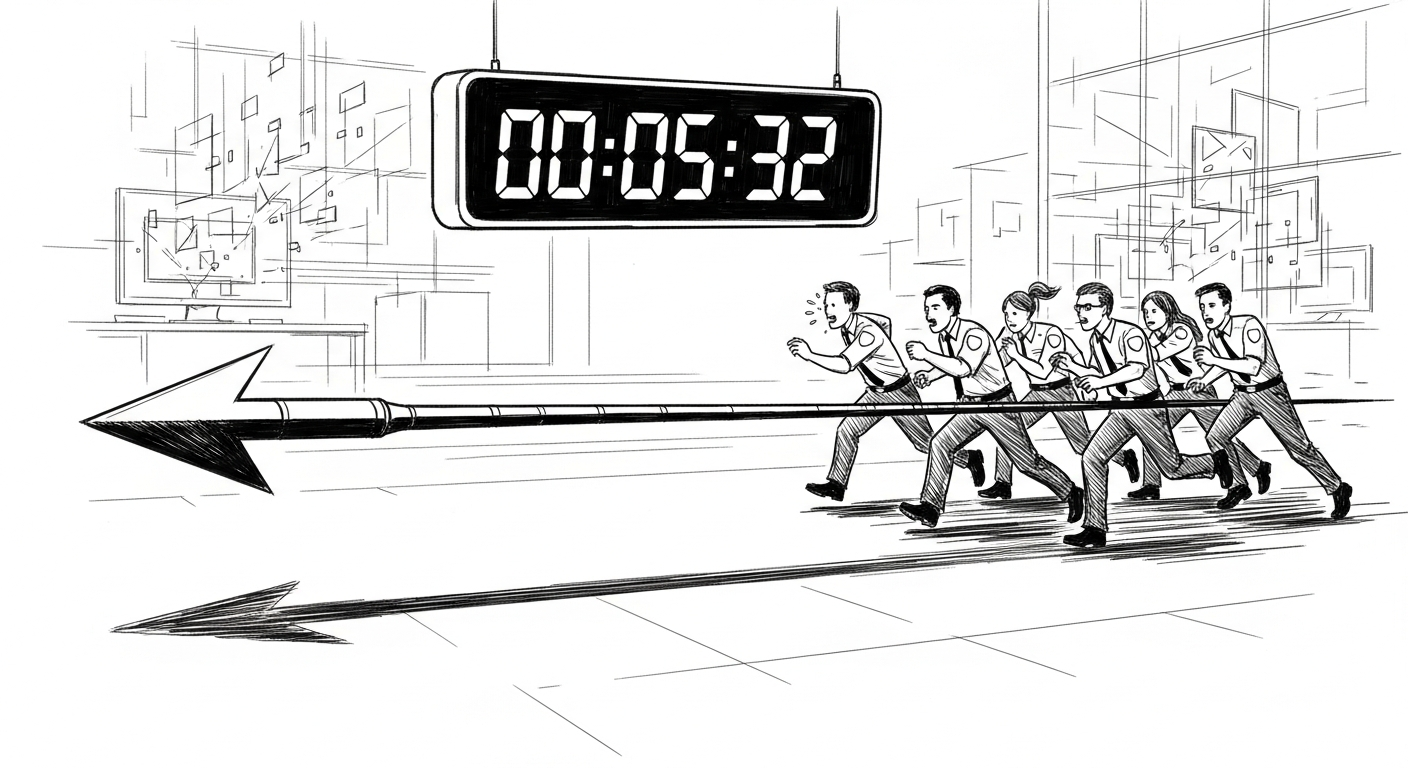
AI가 사이버 공격의 속도를 바꾸고 있다. 취약점이 발견되고 실제 공격이 실행되기까지 걸리던 시간이 급격히 줄어들고 있다. 반면 기업 보안팀의 대응 구조는 여전히 인간 속도로 설계되어 있다. SentinelOne 인도 법인 대표 Diwakar Dayal은 단언했다. “AI 기반 SOC는 조만간 경쟁 우위가 아니라 사업 운영의 필수 조건이 될 것이다.”
핵심 요약
- AI가 취약점 발견 → 공격 실행 사이클을 압축하고 있음
- 영국 정부 보고서: 프론티어 AI 사이버 능력 4개월마다 2배 증가
- 현재 SOC 대부분은 인간 주도 조사로 설계 — 머신 속도 공격에 압도됨
- 인도 기업: 파편화된 로그, 수동 플레이북, 느린 패치 주기가 약점
- 해결책: 자동화된 봉쇄 플레이북 + AI 지원 지속 위협 헌팅
- 이사회 인식 전환 필요: 보안을 IT/컴플라이언스가 아닌 운영 리스크로
본문
공격 사이클이 줄어들고 있다
AI는 공격자에게 강력한 도구가 됐다. 과거에는 취약점이 발견되더라도 이를 실제 공격으로 전환하는 데 시간이 걸렸다. 코드 분석, 익스플로잇 개발, 타깃 스캔까지 사람 손이 필요했다.
지금은 다르다. AI가 이 과정을 자동화한다. 영국 정부가 최근 발표한 보고서는 프론티어 AI 모델의 사이버 공격 능력이 약 4개월마다 두 배씩 증가하고 있다고 분석했다. 공격이 빨라지는 속도가 지수 함수다.
SOC는 아직 인간 속도다
문제는 방어 인프라가 이 속도를 따라가지 못한다는 것이다. 대부분의 기업 SOC(Security Operations Center)는 인간 분석가가 알림을 확인하고, 조사하고, 대응하는 흐름으로 설계됐다. 경보 1개당 수분에서 수십 분이 걸린다.
AI 기반 공격은 초 단위로 진행된다. 탐지 → 조사 → 대응까지 수동 프로세스가 유지되는 한, 공격자는 이미 시스템 깊숙이 들어와 있다.
SentinelOne 인도 법인 대표 Diwakar Dayal은 “AI 기반 SOC는 조만간 경쟁 우위에서 사업 운영의 필수 조건으로 전환될 것"이라고 말했다. 선택지가 아니라는 뜻이다.
인도 기업의 구조적 취약점
인도 기업 환경은 특히 세 가지 구조적 약점이 있다.
첫째, 파편화된 로그. 여러 시스템의 로그가 통합되지 않아 위협 패턴을 종합적으로 보기 어렵다.
둘째, 수동 플레이북. 사고 대응 절차가 문서에 적혀 있지만 실행은 사람이 한다. 머신 속도 공격에 수동 플레이북은 무용지물이다.
셋째, 느린 패치 주기. 취약점이 알려진 후에도 패치가 실제 배포되기까지 지연이 있다. 이 창이 공격자에게 기회다.
기술적 해결책: 자동화와 AI 헌팅
SentinelOne을 포함한 보안 업계는 두 가지 방향을 제시한다.
자동화된 봉쇄 플레이북: 특정 위협이 감지되면 사람의 개입 없이 즉각 격리, 차단, 알림이 실행되는 구조. 대응 시간을 분 단위에서 초 단위로 줄인다.
AI 지원 지속 위협 헌팅: 알려진 패턴만 탐지하는 것이 아니라 AI가 이상 행동을 지속적으로 분석해 새로운 공격 패턴을 사전에 식별한다. 사람이 8시간 걸릴 분석을 AI가 실시간으로 수행한다.
이사회의 인식이 문제다
기술보다 더 큰 장애물이 있다. 이사회와 경영진의 인식이다.
많은 기업에서 사이버 보안은 여전히 IT 부서의 문제, 또는 컴플라이언스 체크리스트로 취급된다. CISO가 이사회에 보고할 때 “취약점 몇 개 패치했다"는 숫자 이상을 전달하기 어렵다.
이 인식을 바꿔야 한다. 사이버 보안은 운영 리스크다. 공격 한 번이 비즈니스 연속성을 위협할 수 있다.
Dayal은 이사회가 추적해야 할 지표로 세 가지를 제시한다.
- 탐지 시간(Time-to-Detect): 공격이 시작된 후 탐지까지 걸리는 시간
- 봉쇄 시간(Time-to-Contain): 탐지 후 확산 차단까지 걸리는 시간
- 다운타임 노출(Downtime Exposure): 공격으로 인한 서비스 중단 가능성
이 숫자들이 경영진 대시보드에 올라가야 보안 투자의 우선순위가 바뀐다.
실무자가 볼 핵심 포인트
- SOC 자동화 우선순위 재검토: 현재 수동으로 처리되는 1단계 트리아지(분류)부터 자동화 대상으로 삼는다. 고반복·저판단 작업부터 시작.
- MTTD/MTTC 지표 도입: Mean Time to Detect, Mean Time to Contain을 측정하지 않으면 개선도 없다. 현재 숫자를 먼저 파악한다.
- 플레이북 코드화: 텍스트 문서 형태의 대응 절차를 자동화 가능한 형태로 전환한다. SOAR(Security Orchestration, Automation, and Response) 도입 검토.
- 이사회 보고 프레임 전환: 취약점 개수 대신 대응 시간, 잠재 다운타임 비용으로 보고 언어를 바꾼다.
- 위협 인텔리전스 통합: AI가 공격 능력을 빠르게 키우는 만큼, 최신 공격 패턴을 실시간으로 반영할 수 있는 위협 인텔리전스 피드 연동이 필요하다.