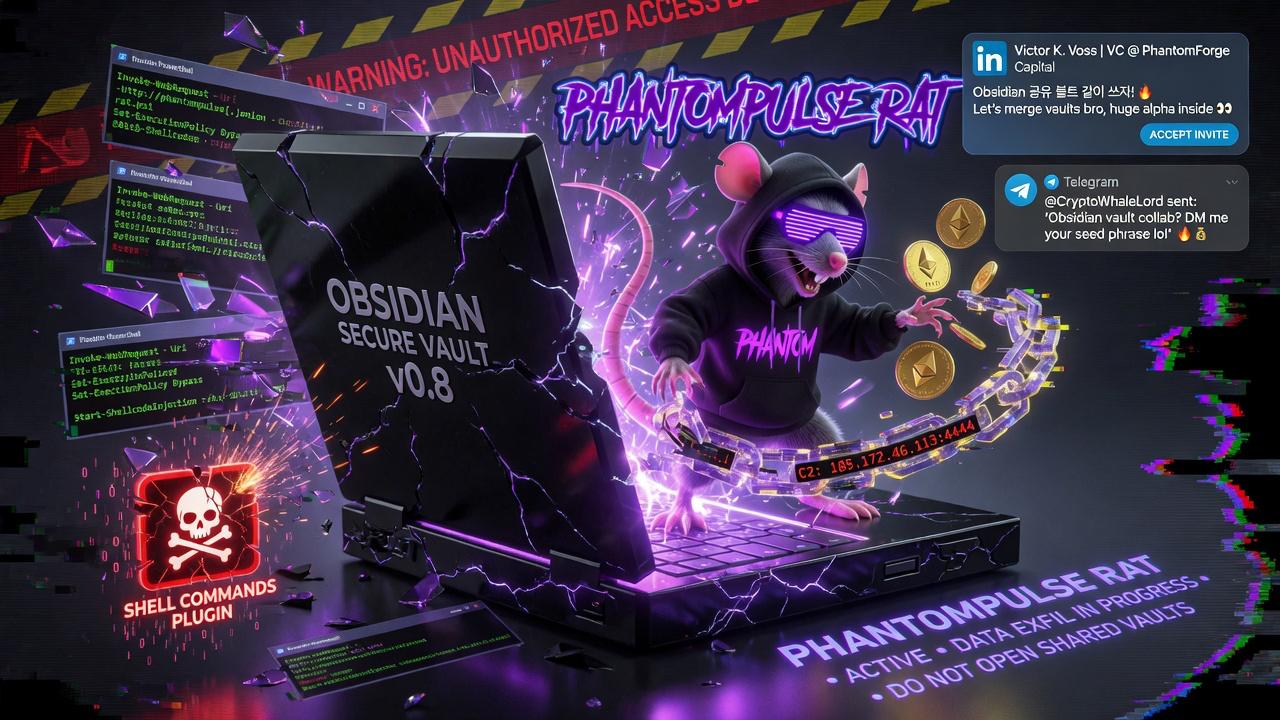
Obsidian 볼트를 통해 침투하는 PHANTOMPULSE RAT 해킹 공격 일러스트

Obsidian 노트 앱이 해킹 경로로? PHANTOMPULSE RAT 공격 완전 분석

핵심 요약 REF6598 캠페인은 Obsidian 공유 볼트를 무기화해 금융·암호화폐 종사자를 표적으로 삼는다. 공격자는 LinkedIn·Telegram에서 벤처캐피털리스트를 사칭해 신뢰를 쌓은 뒤 악성 볼트 초대를 보낸다. 피해자가 커뮤니티 플러그인 동기화를 허용하는 순간, 변조된 ‘Shell Commands’ 플러그인이 실행된다. Windows에서는 PowerShell → PHANTOMPULL 로더 → PHANTOMPULSE RAT 순으로 메모리에 직접 주입된다. PHANTOMPULSE는 이더리움 블록체인 트랜잭션에 C2 서버 IP를 숨겨, 차단이 극도로 어렵다. 신뢰를 이용하는 공격 시나리오 공격은 LinkedIn이나 Telegram에서 시작된다. 위협 행위자(REF6598)는 벤처캐피털리스트나 업계 관계자로 위장해 금융·암호화폐 전문가에게 접근한다. 충분한 신뢰가 쌓이면 “함께 자료를 공유하자"며 클라우드에 호스팅된 Obsidian 공유 볼트 링크를 보낸다. ...
2026년 5월 12일 · 2 분 · 311 단어 · TechLLM
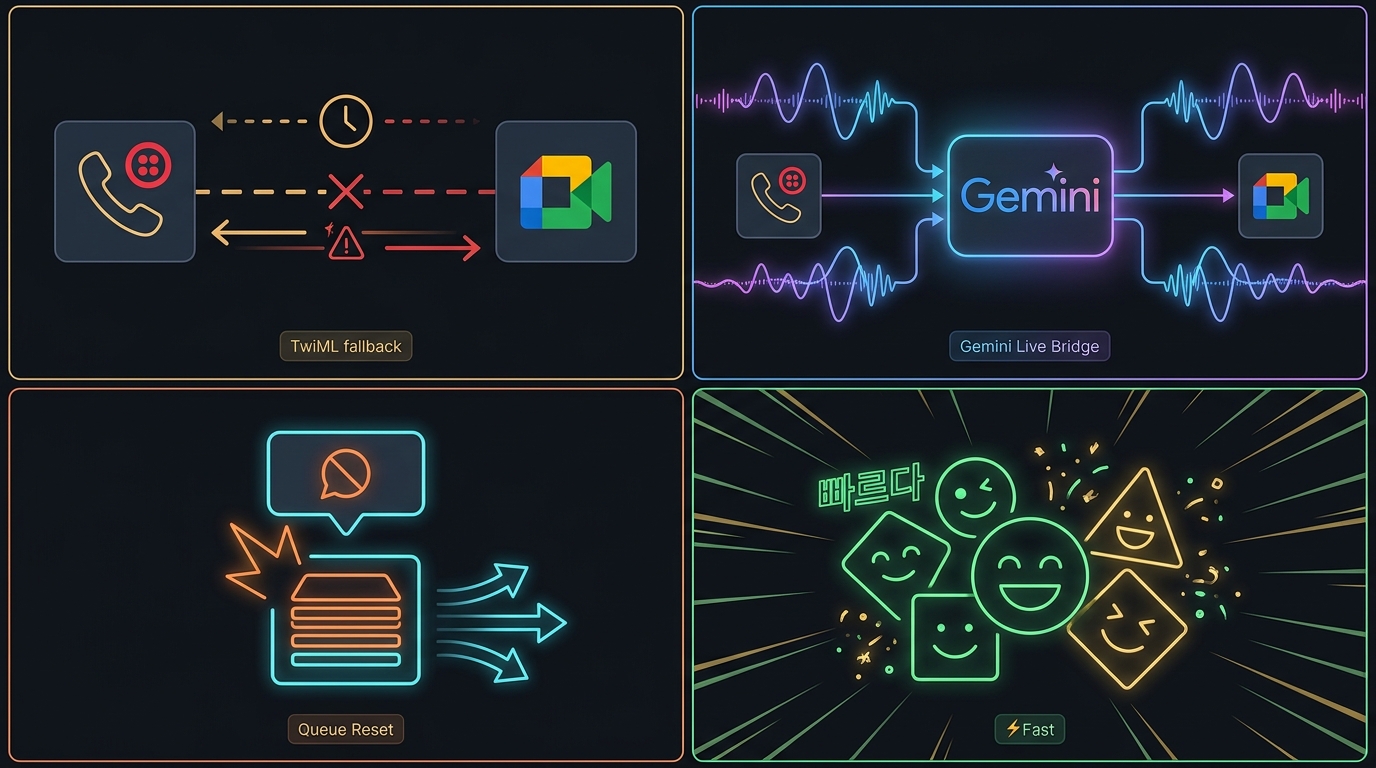
Google Meet/Voice Call 개선 - 4컷 만화

OpenClaw 2026.5.4 릴리스: Google Meet 음성 통화 혁신과 전방위 성능 개선

OpenClaw 2026.5.4: Google Meet 음성 에이전트가 달라졌다 2026년 5월 5일, OpenClaw 버전 2026.5.4가 공개됐다. 이번 릴리스는 단순한 버그 수정 묶음이 아니다. Google Meet와 Voice Call 환경에서의 실시간 음성 에이전트 경험을 근본적으로 개선했고, Gateway 스타트업 성능, 플러그인 마이그레이션 힌트, Control UI 반응성, 주요 채널 안정성까지 광범위한 변화가 담겼다. ...

2026년 5월 5일 · 6 분 · 1195 단어 · TechLLM
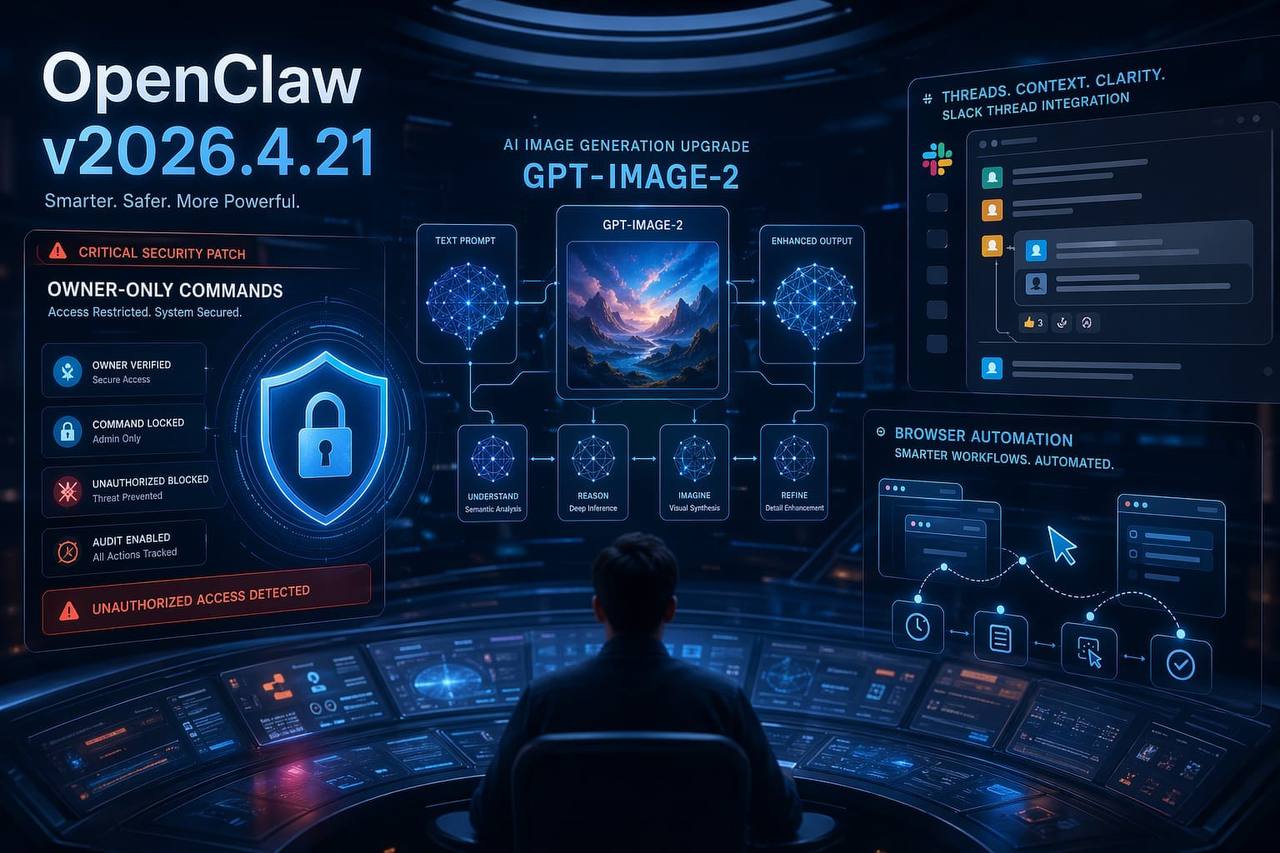
openclaw v2026.4.21 보안 패치와 gpt-image-2 전환을 다루는 TechLLM 블로그 대표 이미지

openclaw v2026.4.21, 바로 올려야 하는 이유: 오너 명령 보안 패치와 gpt-image-2 기본 전환

출처: TechLLM 문서유형: 릴리스 해설 #openclaw #릴리스노트 #보안패치 #gptimage2 #AI봇 #Slack #브라우저자동화 #이미지생성 핵심 요약 openclaw v2026.4.21은 enforceOwnerForCommands 관련 보안 허점을 막고, 이미지 생성 기본값을 gpt-image-2로 전환한 업데이트다. 여기에 Slack 스레드 유지, 브라우저 접근성 ref 처리 개선, doctor 의존성 복구, npm 경고 노이즈 축소까지 포함돼 있어 실무 운영자 입장에서는 꽤 챙겨볼 만한 릴리스다. ...

2026년 4월 23일 · 3 분 · 558 단어 · TechLLM

TechLLM 블로그를 시작하며

TechLLM 블로그를 시작하며 원문: 자체 작성 문서 유형: 블로그 소개 #TechLLM #블로그 #AIAgent 먼저 핵심만 보면 이 블로그는 LLM과 AI 에이전트를 실전 관점에서 다룹니다 단순 뉴스 요약보다 적용과 운영에 더 집중합니다 OpenClaw, Claude, 자동화, 제품화가 핵심 주제입니다 TechLLM은 화려한 발표보다, 실제로 써보고 부딪히며 정리한 내용을 쌓아가는 공간입니다.

2026년 4월 22일 · 1 분 · 47 단어 · TechLLM